اعتبار قانونی و رویه قضایی امضای الکترونیک در نیرا
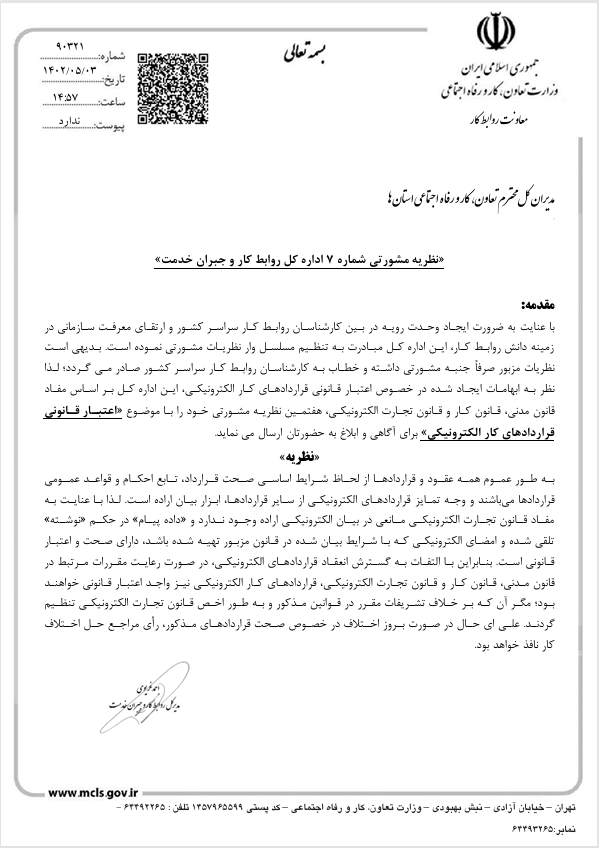
امروزه با دیجیتالی شدن فرآیندهای تجاری، تردیدی در اعتبار حقوقی قراردادهای آنلاین وجود ندارد.
امضای الکترونیک در قوانین و رویه قضایی ایران کاملاً به رسمیت شناخته شده است و بستری امن، سریع و معتبر برای توافقات فراهم میکند.
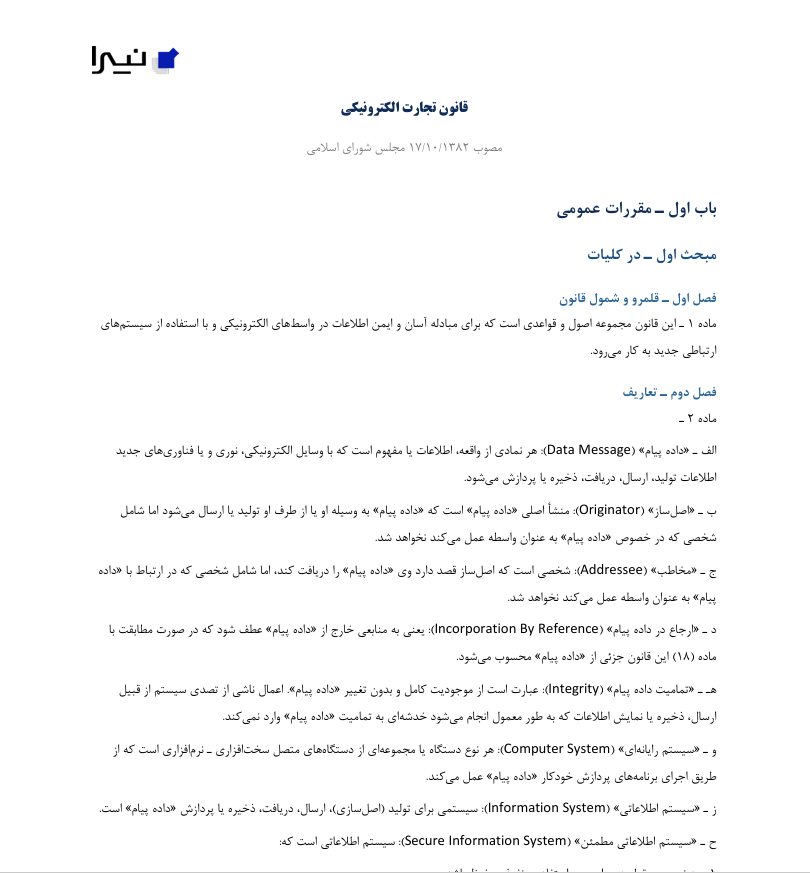
بزرگترین مزیت استفاده از نیرا پشتوانه مستحکم حقوقی آن در کشور است.
بر اساس ماده ۷ قانون تجارت الکترونیکی مصوب ۱۳۸۲: “هرگاه قانون، وجود امضا را لازم بداند، امضای الکترونیکی مکفی است.”
بنابراین، امضای ثبتشده در پلتفرم نیرا به تنهایی و بدون نیاز به هیچگونه امضای دستی یا حضور فیزیکی، برای معتبر شناخته شدن اسناد و قراردادها کاملاً کفایت میکند.
چرا امضای نیرا یک «امضای الکترونیک مطمئن» است؟
در بند (ی) ماده ۲ قانون تجارت الکترونیکی، امضا به عنوان هر علامتی که به «داده پیام» (سند یا قرارداد) متصل شده و هویت امضاکننده را تایید کند، تعریف شده است. قانون، امضاها را به دو دسته تقیسم میکند: عادی و مطمئن.
نیرا با ایجاد یک زیرساخت استاندارد، تمامی ۴ شرط اصلی یک امضای الکترونیک مطمئن را محقق کرده است:
- الف. انحصار به شخص امضاکننده: با ترتیبات فنی، رمزنگاری و امنیتی پیشبینیشده در سیستم نیرا، هر امضا منحصراً متعلق به همان شخص است.
- ب. احراز هویت قطعی: نیرا با دسترسیها و ابزارهای اعتبارسنجی دقیق، هویت کاربری که قرارداد الکترونیکی را امضا میکند به صورت شفاف و قانونی تایید میکند.
- ج. صدور تحت اراده انحصاری: فرآیند ثبت امضا در نیرا به گونهای طراحی شده که قطعیت میدهد امضا صرفاً توسط شخص صاحب صلاحیت و با اراده و آگاهی کامل وی ثبت شده است.
- د. غیرقابل تغییر بودن سند (کشف دستکاری): امضای نیرا به نحوی به قرارداد متصل میشود که هرگونه تغییر، ویرایش یا دستکاری در متن قرارداد پس از امضا، بلافاصله توسط سیستم قابل تشخیص و رهگیری است.
سازوکار رمزنگاری و نقش فایلهای PFX / PKCS#12
برای تضمین اصالت و عدم تغییر در سطح فنی، از گواهیهای دیجیتال مبتنی بر زیرساخت کلید عمومی (PKI) استفاده میشود:
- فایل PFX چیست؟
فایل با پسوند
.pfx(یا استاندارد PKCS#12) یک قالب امن و رمزگذاریشده است که کلید خصوصی (Private Key) و کلید عمومی/گواهی دیجیتال (Public Certificate) را بهصورت همزمان در خود نگه میدارد. - نقش PFX در امضا و مهروموم سند:
- محاسبه هش سند (Hash): پیش از اعمال گواهی، یک شناسه یکتا از محتوای قرارداد بر پایه الگوریتمهای امن (مانند SHA-256) محاسبه میشود.
- رمزگذاری با کلید خصوصی: این هش با استفاده از کلید خصوصی موجود در گواهی PFX رمزگذاری و به ساختار داخلی فایل PDF ضمیمه میگردد.
- تطبیق و راستیآزمایی: هر زمان سند در یک پیدیافخوان استاندارد باز شود، نرمافزار با استفاده از کلید عمومی پیوست، هش را مجدداً محاسبه و بررسی میکند؛ در صورت تغییر حتی یک کاراکتر، اعتبار گواهی بلافاصله ابطال میگردد.
- مدلهای اعمال گواهی PFX در Nira CLM:
- گواهی سیستمی Nira CLM: بستن پرونده و مهروموم نهایی سند توسط کلید امن زیرساخت پلتفرم جهت اثبات اصالت خروجی سامانه.
- گواهی سازمانی اختصاصی (BYOC – Bring Your Own Certificate): امکان بارگذاری یا اتصال گواهی اختصاصی شرکت مشتری به سامانه جهت امضای اسناد با هویت رسمی همان سازمان.
- مسئولیت کاربر در قبال فایلهای PFX اختصاصی:
در صورت استفاده از فایل PFX سازمانی، سازمان متعهد است رمز عبور گواهی و دسترسی به فایل اصلی را در بالاترین سطح امنیتی محافظت کند. کلیه امضاهایی که با گواهی بارگذاریشده سازمان ثبت شوند، از نظر حقوقی بهمنزله اقدام رسمی و منتسب به آن سازمان شناخته میشوند.
جایگاه نیرا در آینه قانون تجارت الکترونیک
برای اطمینان خاطر شما، انطباق ویژگیهای سیستم نیرا با مواد دقیق قانون تجارت الکترونیکی در جدول زیر آورده شده است. تمامی اسناد شما در نیرا از این پشتوانهها برخوردارند:
| ویژگی حقوقی امضا در نیرا | مستند قانونی (قانون تجارت الکترونیکی) | کارکرد و رویه قضایی |
|---|---|---|
| مطمئن و قانونی | مواد ۱۰ و ۱۱ | امضای ثبتشده در نیرا، تمام شرایط یک امضای ایمن و کاملاً قانونی را داراست. |
| معتبر و مستند | مواد ۱۲ و ۱۴ | قراردادهای ایجاد و نگهداری شده در نیرا، در حکم اسناد معتبر بوده و در تمام مراجع قضایی و حقوقی قابل استناد هستند. |
| غیرقابل انکار | ماده ۱۵ | قراردادهای ایجاد و نگهداری شده در نیرا، در حکم اسناد معتبر بوده و در تمام مراجع قضایی و حقوقی قابل استناد هستند. |
| دلیل محکم هویت | ماده ۱۶ | سیستم یکپارچه نیرا، هویت شخص امضاکننده را به صورت قطعی به عنوان یک دلیل محکم به مرجع قانونی ارائه میدهد. |
نگاشت مواد کلیدی قانون تجارت الکترونیک به کارکردهای NiraCLM
| ماده قانونی | عنوان و مفهوم ماده | کاربرد مستقیم در NiraCLM |
|---|---|---|
| ماده ۲ (بندهای ح، ط، ک) | تعاریف «سیستم اطلاعاتی مطمئن»، «رویه ایمن» و «امضای مطمئن» | استانداردسازی لاگها، لاگین دومرحلهای، گواهی PFX و زنجیره حسابرسی (Audit Trail) |
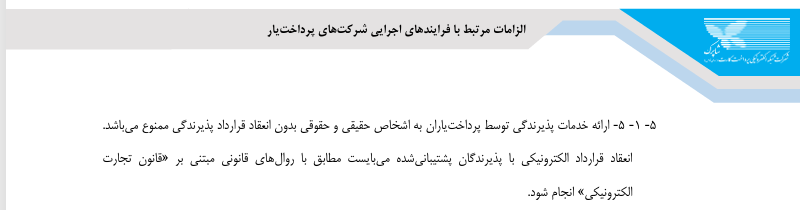
| ماده ۵ | اعتبار قراردادهای خصوصی بر سر روش تبادل دادهپیام | توافق رسمی کاربران بر پذیرش پلتفرم ابری و امضای الکترونیک بهجای کاغذ |
| مواد ۶، ۷ و ۱۲ | برابری دادهپیام با نوشته، کفایت امضای الکترونیک و رد نشدن سند صرفاً بهدلیل شکل دیجیتال | مشروعیت قانونی قراردادهای ثبتشده در نیرا نزد مراجع قضایی |
| ماده ۸ | شرایط نگهداری نسخه «اصل» (دسترسی بعدی، قالب اولیه، ثبت فرستنده/گیرنده/زمان) | خروجی استاندارد PDF/A، عدم تغییر قالب، و درج متادیتاهای ارسال/دریافت |
| مواد ۱۰، ۱۴ و ۱۵ | امضای الکترونیکی مطمئن؛ عدم استماع ادعای انکار و تردید | تعریف پیوستگی امضا به سند با هش SHA-256 و غیرقابلانکار بودن قراردادها |
| مواد ۱۸ و ۱۹ | انتساب دادهپیام به اصلساز و اقدامات نماینده | انتساب تمام اقدامات درون حساب سازمانی به شرکت مشتری و مدیران حساب |
| مواد ۲۶ و ۲۷ | زمان و مکان ارسال و دریافت دادهپیام | ثبت دقیق لحظه ارسال دعوتنامه، بازبینی و امضا بر اساس ورود پیام به سرور |
| ماده ۵۸ و ۵۹ | حمایت از دادههای شخصی (Data Protection) | ممنوعیت پردازش دادههای حساس بدون رضایت، اصل حداقلسازی و حق حذف داده |
| ماده ۶۴ و ۶۵ | حمایت قانونی از اسرار تجاری | حفظ محرمانگی متن قراردادها و لیست مشتریان سازمانها در بستر SaaS |
| ماده ۷۸ | جبران خسارت ناشی از نقص سیستم و تفکیک آن از خطای کاربر | تعیین سقف مسئولیت پلتفرم و سلب مسئولیت در اشتباهات کاربری یا قطعی اینترنت |
| ماده ۸۱ | الزام قانونی تهیه نسخه پشتیبان (Backup) | تبیین تعهد Nira CLM و مسئولیت سازمان برای دانلود و بایگانی دورهای اسناد |
مشاهده قوانین در یک نگاه
نیرا چگونه کار را برای شما آسان میکند؟
کارکرد نیرا در ثبت قراردادها، مشابه تایید امضای طرفین توسط دفترخانه اسناد رسمی است؛ با این تفاوت بزرگ که دیگر هیچ نیازی به حضور فیزیکی، صرف زمان و هزینههای رفتوآمد نیست.
شما و شرکای تجاریتان میتوانید تمام چرخه قرارداد را از راه دور، با آسودگی خاطر و در بستری ایمن به نیرا بسپارید و کوچکترین دغدغهای بابت اعتبار قانونی توافقات خود در مراجع قضایی نداشته باشید. با نیرا، سرعت و امنیت حقوقی در کنار هم قرار دارند.